CVSSとは?スコアの読み方と、脆弱性情報を見たら確かめたいこと
目次[非表示]
この記事のポイント
- CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で表す国際的な評価基準。9.0以上は「緊急」に区分される
- スコアは「攻撃のしやすさ」と「攻撃されたときの影響」の評価項目から決まり、その中身はベクトル文字列で読み取れる
- 公開されるスコアは脆弱性そのものの評価。自分たちの環境に当てはまるかは、使っている製品やライブラリ・版・条件と照らして確かめる
ニュースやセキュリティ情報で「CVSS 9.8の脆弱性」といった表記を見かけることがあります。この9.8が、CVSSのスコアです。数字が大きいほど深刻ですが、それだけで自分たちのシステムに影響があるかは分かりません。
この記事では、CVSSとは何か、スコアがどう決まり、どう読めばよいかを整理します。あわせて、脆弱性の情報を見たときに確かめたいことを紹介します。
CVSSとは?脆弱性の深刻度を表す共通の物差し
CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で表す国際的な評価基準です。製品や組織が違っても、同じ基準で深刻度を比べられるように作られています。
CVSS(Common Vulnerability Scoring System)は、FIRST(Forum of Incident Response and Security Teams)が策定・公開している評価基準です。2023年11月に公開されたv4.0が最新版で、一つ前のv3.1も広く使われています( FIRST「CVSS v4.0 Specification Document」)。
物差しが共通なので、製品の開発元、セキュリティの専門家、システムの管理者が、同じ数値で脆弱性の深刻さを話し合えます( IPA「共通脆弱性評価システムCVSS v3概説」)。
CVSSスコアと深刻度の区分
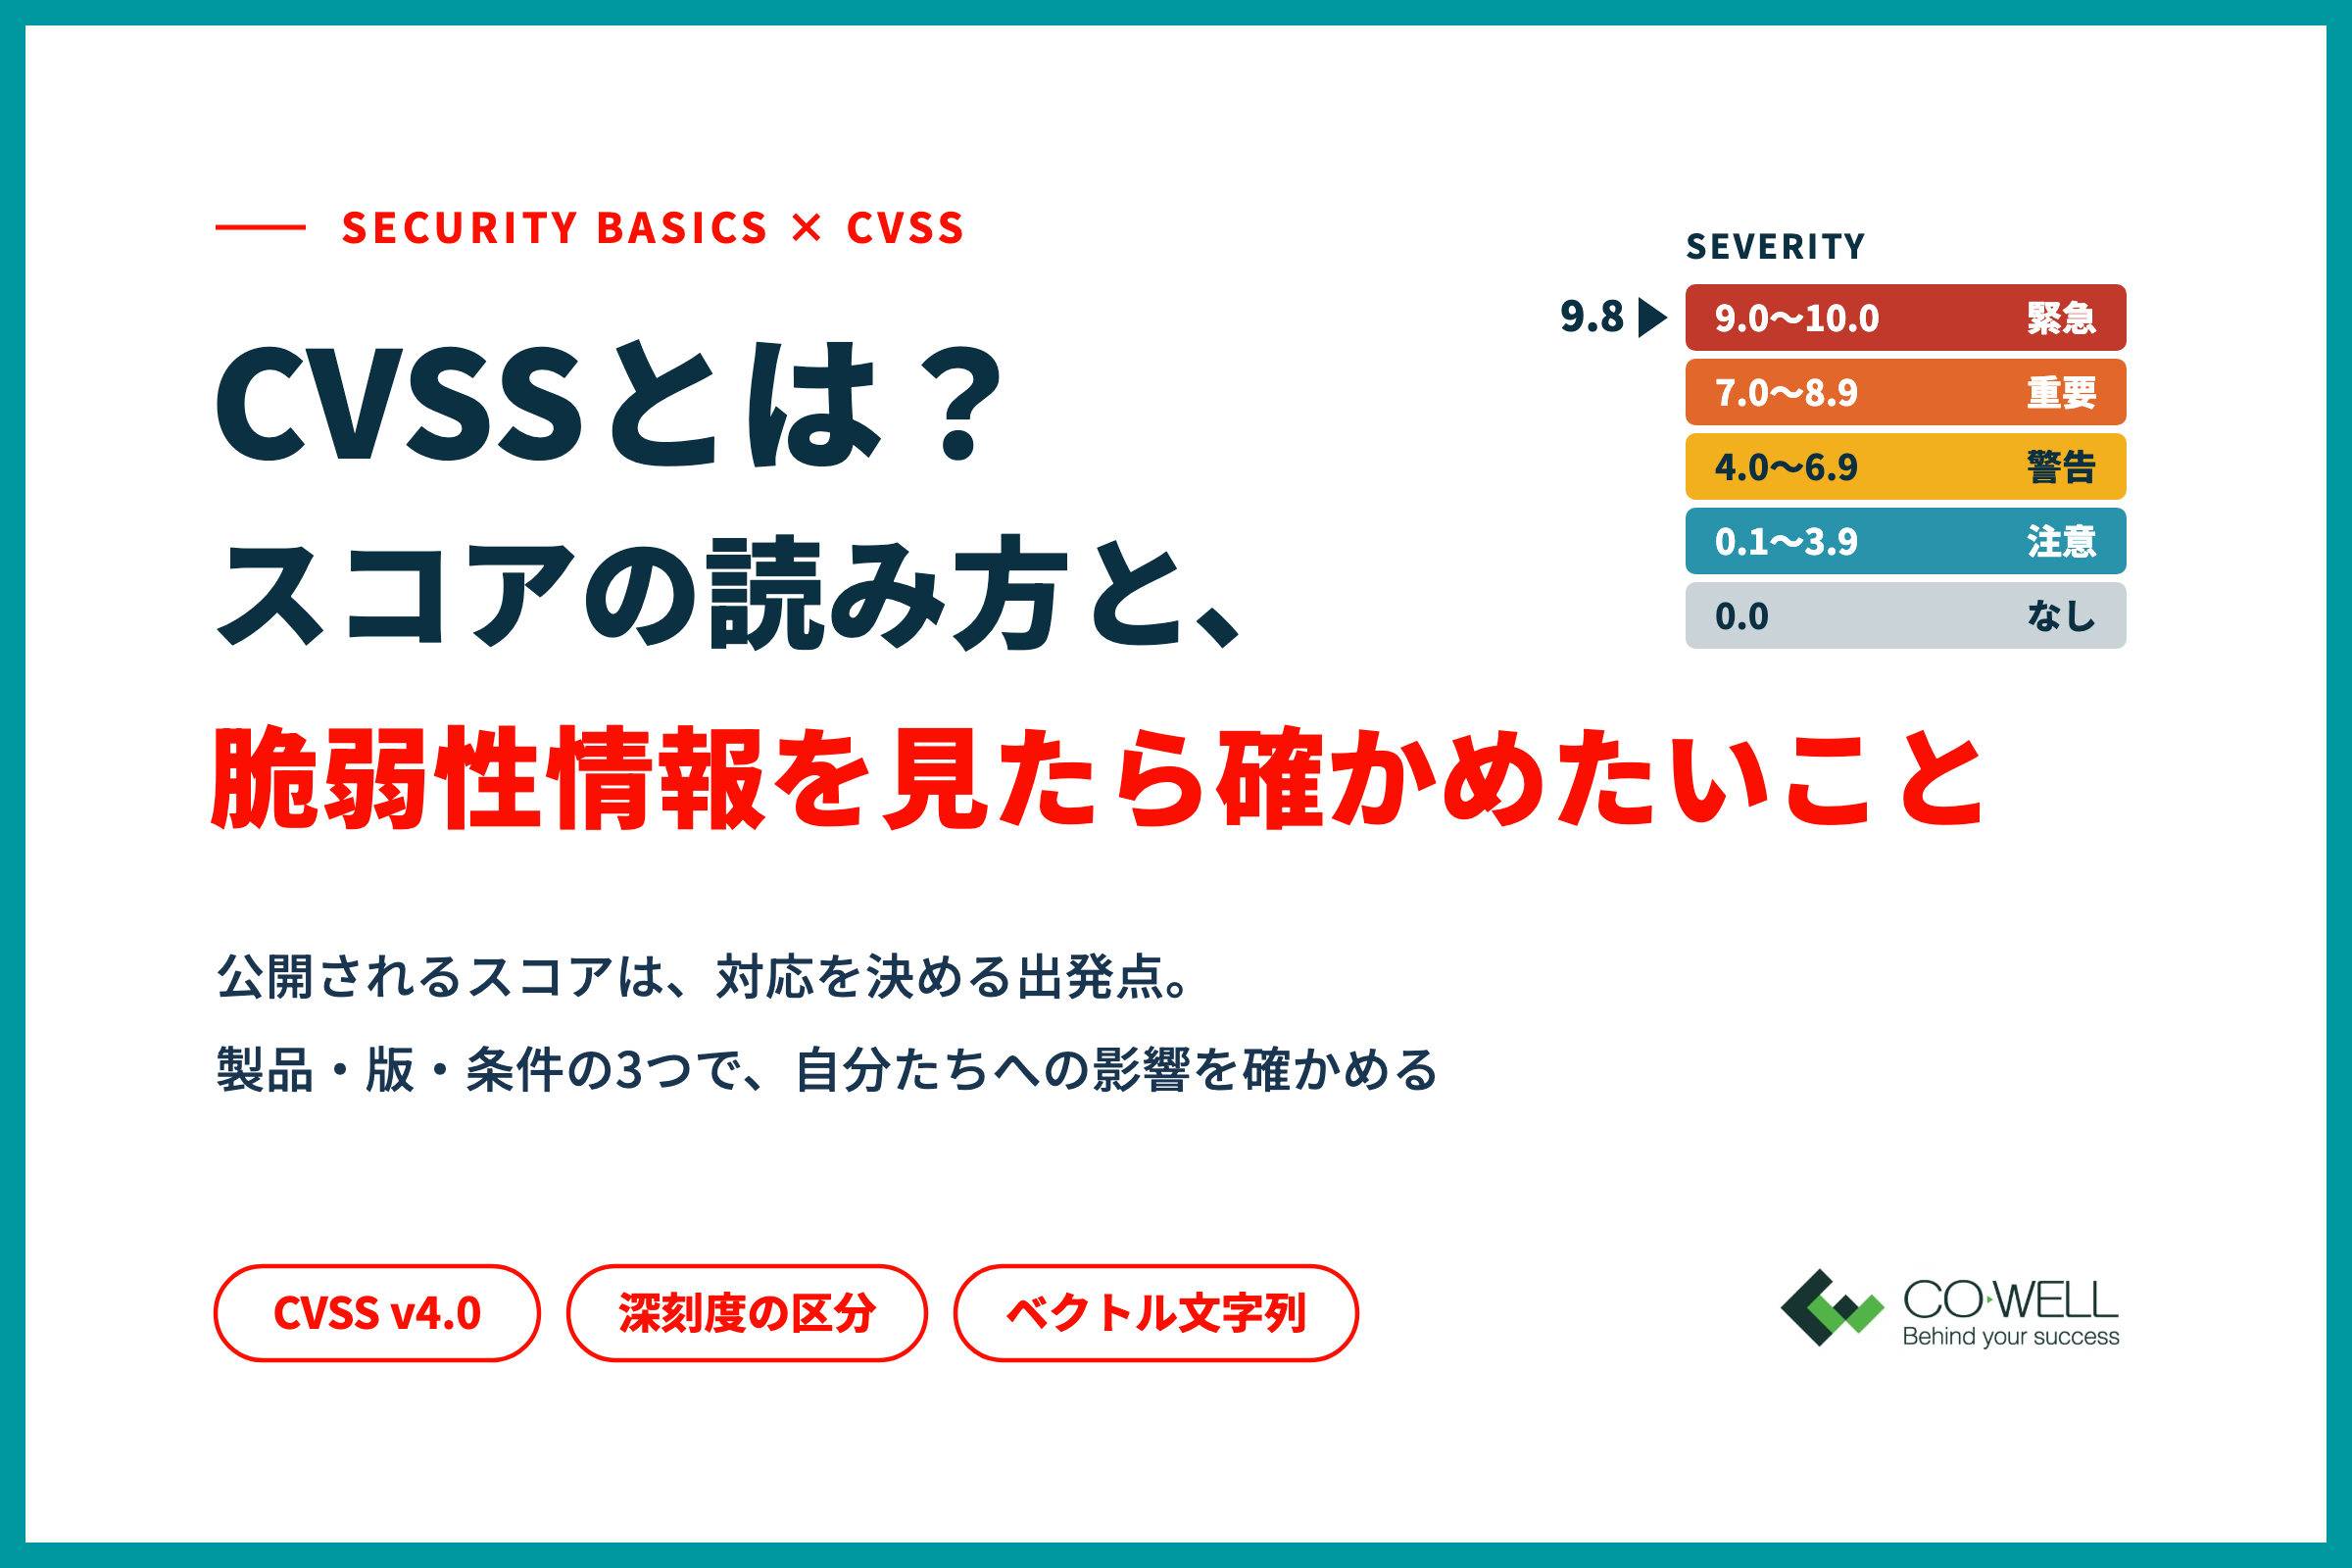
スコアは5つの深刻度に区分されます。9.0〜10.0は「緊急」、7.0〜8.9は「重要」です。
スコアと深刻度の対応は、v3.1とv4.0で同じです。日本語の呼び方は、IPAの解説にならうと次のとおりです( IPA「共通脆弱性評価システムCVSS v3概説」)。
ただし、FIRSTの仕様では、この区分を使うかどうかは任意とされています( FIRST「CVSS v4.0 Specification Document」)。区分は深刻度の目安で、対応するかどうかを決めるものではありません。
スコアは何で決まるのか
「攻撃のしやすさ」と「攻撃されたときの影響」を、いくつかの評価項目に分けて評価し、その組み合わせからスコアが決まります。
ここでは、IPAが日本語で解説しているv3の評価項目を使って説明します。v3では、攻撃のしやすさを評価する項目と、攻撃による影響を評価する項目を分けて評価します( IPA「共通脆弱性評価システムCVSS v3概説」)。主な項目は次のとおりです。
たとえば、ネットワーク越しに、権限も利用者の操作もなく攻撃でき、情報の漏えい・改ざん・停止のすべてにつながる脆弱性は、スコアが高くなります。逆に、攻撃に管理者の権限が要るものや、影響が限られるものは低くなります。
v4.0でも、攻撃のしやすさと影響に分けて評価する考え方は同じです。そのうえで、攻撃が成り立つための前提条件(攻撃要件)と、脆弱性のあるシステムを足がかりに影響が及ぶ、別のシステムへの影響を評価する項目が加わっています( FIRST「CVSS v4.0 Specification Document」)。
評価の種類:公開スコアは「基本評価」
CVSSには、脆弱性そのものを評価する基本評価と、時間や利用環境に応じて補う評価があります。一般に公開されるのは基本評価のスコアです。
- 基本評価(Base):脆弱性そのものの性質。時間や利用環境によって変わらない
- 脅威評価(Threat):攻撃コードの有無や、実際に悪用されているかなど、時間とともに変わる要素
- 環境評価(Environmental):利用している環境に合わせて、深刻度を評価し直す
- 補足評価(Supplemental):スコアには影響しない補足情報
この4つは、v4.0の評価の種類です( FIRST「CVSS v4.0 Specification Document」)。v3では基本評価・現状評価・環境評価の3つで、現状評価は攻撃コードや対策情報の有無で変わる評価です( IPA「共通脆弱性評価システムCVSS v3概説」)。
仕様では、利用者が自分たちの使い方に合わせて、基本評価に脅威評価と環境評価を加えることが勧められています( FIRST「CVSS v4.0 Specification Document」)。
ベクトル文字列の読み方
ベクトル文字列は、スコアの根拠になった評価項目と値を、略号で並べたものです。スコアだけでは分からない中身を読み取れます。
脆弱性情報には、スコアと一緒に「CVSS:4.0/AV:N/AC:L/…」のような文字列が載っていることがあります。これがベクトル文字列で、評価項目ごとの値を「項目:値」の形で並べたものです( FIRST「CVSS v4.0 Specification Document」)。
たとえば「AV:N」と「PR:N」が並んでいれば、ネットワーク越しに、権限なしで攻撃できるという意味です。スコアが同じでも、どの項目がどの値になっているかを見ると、自分たちに当てはまるかを考える手がかりになります。
スコアを見たときに確かめたいこと
確かめるのは、その製品やライブラリ(以下、部品)を使っているか、影響を受ける版か、攻撃が成り立つ条件に当てはまるか、の3つです。当てはまれば修正版へ更新し、更新後にテストで確かめます。
3つとも当てはまれば、修正版への更新を急ぎます。部品を新しい版に更新すると、既存の機能の動きが変わることがあるため、更新後には回帰テストを行います。回帰テストとは、変更によって既存の機能に不具合が入っていないかを確かめるテストです( ISTQB Glossary)。
急ぎの更新ほど、確認が手薄になりがちです。日頃から回帰テストの範囲と手順を決めておくと、落ち着いて進められます。テストを外部のチームと組んで進める方法は、 外注QAのご案内ページで紹介しています。
まとめ:CVSSは、自分たちの環境で読み直してこそ役に立つ
CVSSは深刻度を比べる共通の物差しです。スコアを見たら、ベクトル文字列で攻撃が成り立つ条件を確かめ、使っている部品と版に当てはまるかを照らしてから、対応を決めます。
コウェルの見解:スコアは出発点。読み直すのは使う側の役目
当社は、CVSSのスコアを、対応の優先順位を決めるための出発点と考えています。スコアの高さだけを追うと、スコアは低くても自分たちの環境では影響が大きい脆弱性を見落とすおそれがあります。自分たちのシステムに当てはめて読み直す作業は、使う側が担う必要があります。
コウェルでも、新しく公開される重大な脆弱性の情報を、毎日自動で収集しています。そのうえで、担当しているシステムの技術構成と照らし合わせ、当てはまるものは担当チームに知らせて、対応と確認まで進めています。特別な取り組みではなく、システムに関わる会社として当たり前の備えの一つと考えています。
よくある質問
Q. CVSSとCVEの違いは何ですか?
CVEは、公開された脆弱性を一つずつ識別して登録する仕組みです。CVSSは、その脆弱性の深刻度を数値で表します。CVEで「どの脆弱性か」を特定し、CVSSで「どれくらい深刻か」を見ます。
Q. CVSSのスコアが低い脆弱性は放っておいてよいですか?
放っておいてよいとは限りません。公開されるスコアは脆弱性そのものの評価で、自分たちの環境での深刻さは別に判断が必要です。使っている部品であれば、計画的に更新を検討します。
Q. v3.1とv4.0のスコアは比べられますか?
深刻度の区分は同じですが、評価項目や計算方法が異なるため、数値をそのまま比べるのは避けます。どの版で評価されたかは、ベクトル文字列の先頭(CVSS:3.1、CVSS:4.0)で確かめられます。
関連記事
出典・参考
脆弱性対応のための更新は、
更新後のテスト
までご相談ください。
「急ぎの更新で、確認が手薄になりそう」「回帰テストの範囲と手順が決まっていない」——
テストの範囲づくりから実施まで、外部のチームとして一緒に進める体制をご提案します。
部品の更新後のテストにご不安があれば、まずは現状をお聞かせください。